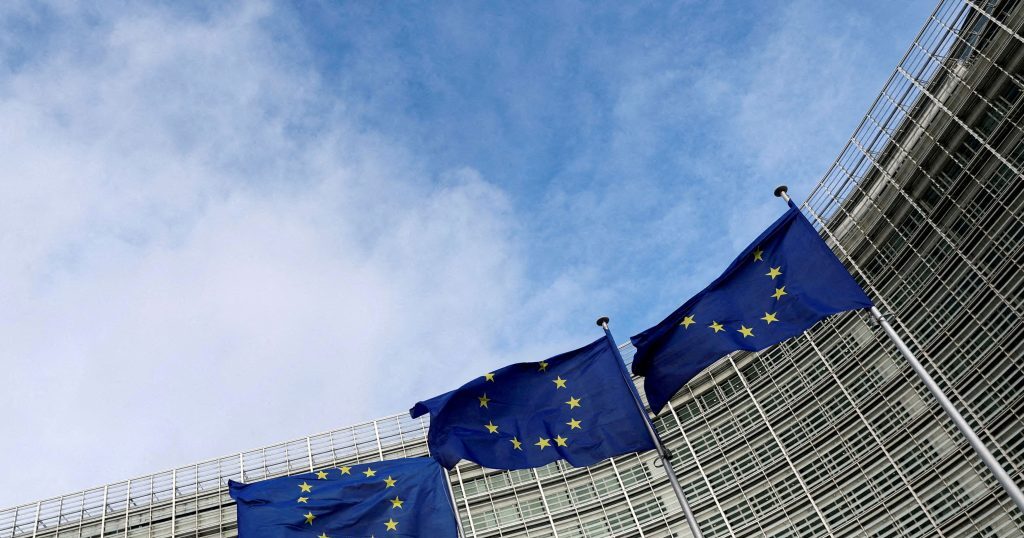
Την επιβεβαίωση ότι βρέθηκε στο στόχαστρο κυβερνοεπίθεσης παρείχε την Πέμπτη (19/11) η Ευρωπαϊκή Επιτροπή. Όπως έγινε γνωστό, το περιστατικό εντοπίστηκε αρχικά στις 22 Οκτωβρίου, με τη διεξαγωγή της έρευνας να ξεκινά στις 26 του ίδιου μήνα, διαδικασία που παραμένει σε εξέλιξη.
Σύμφωνα με τον εκπρόσωπο της Επιτροπής, Τόμας Ρενιέ, «η επίθεση έγινε με τη χρήση εργαλείων τεχνητής νοημοσύνης». Απαντώντας σε ερωτήματα σχετικά με πιθανή διαρροή δεδομένων, ο κ. Ρενιέ υπογράμμισε πως η έρευνα συνεχίζεται και πως τα προσωπικά δεδομένα τελούν υπό προστασία. Αναφορικά με το γεγονός ότι η αποκάλυψη του συμβάντος έγινε μέσω του Politico, ο εκπρόσωπος δήλωσε: «δεν κρύψαμε τίποτα, κάνουμε τις ενέργειές μας και ακολουθούμε τη διαδικασία».
Επιπτώσεις και μέτρα προστασίας
Το Politico ανέδειξε το θέμα την Πέμπτη, επικαλούμενο ευρωπαίο αξιωματούχο. Κατά τις εκτιμήσεις της Επιτροπής, το μεγαλύτερο μέρος της επίθεσης έχει περιοριστεί, αν και η πλήρης έκταση της όποιας ζημίας παρέμενε ασαφής. Σύμφωνα με το δημοσίευμα, αρκετά συστήματα -μεταξύ των οποίων συστήματα διαχείρισης ανθρώπινου δυναμικού για μισθοδοσία και καταγραφή χρόνου εργασίας, καθώς και ένα σύστημα για την επιστροφή εξόδων ιατροφαρμακευτικής περίθαλψης- τέθηκαν εκτός λειτουργίας για περίπου 10 ημέρες.
«Η Ευρωπαϊκή Επιτροπή έχει λάβει τα απαραίτητα μέτρα ως απάντηση σε μια κυβερνοεπίθεση που εντοπίστηκε», ανέφερε ο κ. Ρενιέ, προσθέτοντας ότι «Στοχοποιήθηκαν συγκεκριμένα συστήματα και, σύμφωνα με την πάγια πρακτική μας, έχουμε ενημερώσει τους ενδιαφερόμενους». Παράλληλα, συγκλήθηκε το ανώτατο εσωτερικό όργανο διαχείρισης κρίσεων για επείγουσα συνεδρίαση, ενώ η αρμόδια για θέματα τεχνολογίας επίτροπος, Χένα Βίρκουνεν, προχώρησε σε ενημέρωση των υπολοίπων Επιτρόπων την Τετάρτη.
Πηγή: tanea.gr