Η κυβερνοασφάλεια παύει να είναι ένα αμιγώς τεχνολογικό ζήτημα και μετατρέπεται σε υπόθεση επιβίωσης των τοπικών επιχειρήσεων και προστασίας της δημόσιας υγείας
Με απομακρυσμένη πρόσβαση μέσω διαδικτύου
Μέχρι χθες, όταν ακούγαμε τη λέξη «κυβερνοεπίθεση», το μυαλό των περισσοτέρων πήγαινε σε κλεμμένους τραπεζικούς κωδικούς, παραβιασμένα εταιρικά δίκτυα ή «κλειδωμένους» υπολογιστές. Η πραγματικότητα, ωστόσο, ήρθε να ανατρέψει αυτή την εικόνα με τον πιο απτό και ανησυχητικό τρόπο, χτυπώντας την καρδιά της καθημερινής οικονομίας και της γειτονιάς μας: τη συντήρηση των τροφίμων.
Του Απόστολου Καψάλη, Cybersecurity Analyst -engineer από την «Πολιτεία Θεσσαλών» Κυριακή 8 Νοεμβρίου 2026
Πριν από λίγες ημέρες, μια καταγγελία από την Κηφισιά προκάλεσε εύλογο προβληματισμό σε κάθε επαγγελματία και καταναλωτή. Ο ιδιοκτήτης ενός κρεοπωλείου, φτάνοντας με το προσωπικό του στις τέσσερις τα ξημερώματα για να ετοιμάσει τις παραγγελίες της ημέρας, διαπίστωσε ότι το ηλεκτρονικό σύστημα διαχείρισης των επαγγελματικών ψυγείων είχε τεθεί εκτός ελέγχου. Άγνωστοι είχαν αποκτήσει απομακρυσμένη πρόσβαση μέσω διαδικτύου και είχαν ρυθμίσει την ένδειξη της θερμοκρασίας στους 150 βαθμούς Κελσίου, μπλοκάροντας παράλληλα κάθε δυνατότητα χειροκίνητης παρέμβασης από τους υπαλλήλους.
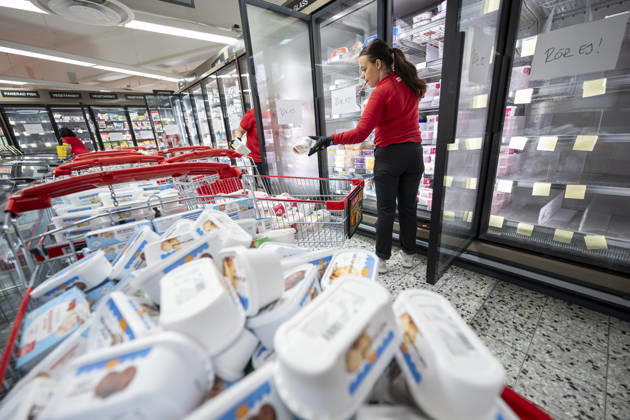
Παρότι η επιχείρηση διέθετε γεννήτρια, αποκλείοντας το ενδεχόμενο μιας απλής βλάβης στο ρεύμα, χρειάστηκαν δύο ώρες αγωνίας, τεχνικών ελέγχων και η προσωρινή διακοπή της ασύρματης σύνδεσης στο διαδίκτυο για να ανακτηθεί ο έλεγχος και να σωθούν τα εμπορεύματα, την ώρα που υπήρξαν αναφορές και για άλλες επιχειρήσεις που υποστηρίζονταν από το ίδιο δίκτυο ψυκτικών εγκαταστάσεων.
Το περιστατικό στην Αττική δεν ήταν ένας μεμονωμένος «κεραυνός εν αιθρία». Μόλις ένα εικοσιτετράωρο νωρίτερα, στις 2 Νοεμβρίου, διεθνή ειδησεογραφικά πρακτορεία όπως το Reuters κατέγραφαν ένα πρωτοφανές κύμα αντίστοιχων επιθέσεων σε συστήματα ψύξης σούπερ μάρκετ και επιχειρήσεων τροφίμων στη Σουηδία, το Βέλγιο, το Λουξεμβούργο και την Ιρλανδία. Σε αρκετές περιπτώσεις, οι ψηφιακοί ελεγκτές των καταψυκτών ρυθμίστηκαν απομακρυσμένα σε υψηλές θερμοκρασίες κατά τη διάρκεια της νύχτας, οδηγώντας στην αλλοίωση και την καταστροφή ευπαθών προϊόντων αξίας εκατοντάδων χιλιάδων ευρώ.
Βλέποντας αυτές τις δύο ειδήσεις τη μία δίπλα στην άλλη, αναρωτιέται κανείς πόσο ευάλωτες μπορεί να είναι πλέον ακόμη και οι πιο καθημερινές λειτουργίες μιας επιχείρησης. Τα τελευταία χρόνια έχουμε εξοπλίσει τα καταστήματα, τα εργαστήρια και τις αποθήκες της πόλης μας με «έξυπνες» συσκευές συνδεδεμένες στο διαδίκτυο (IoT). Ένας σύγχρονος ψηφιακός ελεγκτής σε έναν ψυκτικό θάλαμο ή μια βιτρίνα προσφέρει τεράστια ευκολία, καθώς επιτρέπει στον επαγγελματία ή στον τεχνικό του να ελέγχει τη θερμοκρασία από την οθόνη του κινητού του τηλεφώνου και να ειδοποιείται αμέσως αν υπάρξει κάποια απόκλιση.
Εξακολουθούμε όμως να αντιμετωπίζουμε αυτά τα συστήματα ως απλές «ηλεκτρικές συσκευές» και όχι ως αυτό που πραγματικά είναι, δηλαδή μικροί υπολογιστές συνδεδεμένοι στο παγκόσμιο δίκτυο. Όταν αυτοί οι ελεγκτές εγκαθίστανται και αφήνονται απευθείας εκτεθειμένοι στο δημόσιο διαδίκτυο, κρατώντας μάλιστα τους εργοστασιακούς κωδικούς πρόσβασης που είναι ίδιοι για χιλιάδες μηχανήματα, μετατρέπονται σε μια ξεκλείδωτη πίσω πόρτα. Οι επιτήδειοι δεν χρειάζεται καν να γνωρίζουν σε ποια χώρα ή σε ποια γειτονιά βρίσκεται το κρεοπωλείο, το ζαχαροπλαστείο ή το μίνι μάρκετ. Χρησιμοποιούν αυτοματοποιημένα προγράμματα που «σαρώνουν» το διαδίκτυο αναζητώντας απροστάτευτες συσκευές και μόλις τις εντοπίσουν, παρεμβαίνουν στη λειτουργία τους.
Η ουσία αυτών των επιθέσεων ξεπερνά κατά πολύ το τεχνικό επίπεδο. Όταν μια κυβερνοεπίθεση μπορεί να επηρεάσει τη συντήρηση τροφίμων, να προκαλέσει τεράστιες οικονομικές απώλειες σε έναν οικογενειάρχη επαγγελματία μέσα σε λίγες ώρες και να δημιουργήσει άμεσους κινδύνους για τη δημόσια υγεία, τότε η κυβερνοασφάλεια παύει να είναι αποκλειστικά ένα θέμα των τεχνικών πληροφορικής. Δεν προστατεύουμε πλέον μόνο ψηφιακά δεδομένα, αρχεία και υπολογιστές. Προστατεύουμε φυσικές λειτουργίες, την επιβίωση των τοπικών μας επιχειρήσεων, τον κόπο μιας ζωής και, πάνω απ’ όλα, τους ανθρώπους.
Η λύση απέναντι σε αυτή τη νέα πραγματικότητα δεν απαιτεί ούτε πανικό ούτε δυσβάσταχτο κόστος, αλλά σωστή ενημέρωση και συνεργασία του επαγγελματία με τον τεχνικό που συντηρεί τον εξοπλισμό του. Όπως επισημαίνει και στις κατεπείγουσες οδηγίες της η Εθνική Αρχή Κυβερνοασφάλειας, τα συστήματα ελέγχου ψύξης δεν πρέπει ποτέ να αφήνονται ελεύθερα προσβάσιμα στο ανοιχτό διαδίκτυο. Η απομακρυσμένη σύνδεση για τεχνική υποστήριξη οφείλει να γίνεται μόνο μέσα από ασφαλή, ιδιωτικά ψηφιακά κανάλια και με ισχυρή, διπλή επιβεβαίωση της ταυτότητας του χρήστη.
Η άμεση αλλαγή των εργοστασιακών κωδικών με νέους, σύνθετους και μοναδικούς κωδικούς, η τακτική αναβάθμιση του λογισμικού των συσκευών και η αντικατάσταση παλαιών ελεγκτών που δεν υποστηρίζονται πλέον από τους κατασκευαστές τους, υψώνουν ένα αποτελεσματικό τείχος προστασίας. Σε κάθε δε περίπτωση που παρατηρηθεί ασυνήθιστη συμπεριφορά ή μη εξουσιοδοτημένη πρόσβαση, η άμεση ενημέρωση των αρμόδιων αρχών και της Εθνικής Αρχής Κυβερνοασφάλειας εντός 24 ωρών είναι καθοριστική.
Μήπως τελικά η κυβερνοασφάλεια δεν είναι μια μακρινή έννοια που αφορά μόνο τους τεχνολογικούς κολοσσούς, αλλά κάτι που αγγίζει άμεσα την καθημερινότητα μας, το τραπέζι και την ασφάλεια όλων; Η απάντηση είναι πλέον γνωστή…